> For the complete documentation index, see [llms.txt](https://docs.keeper.io/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.keeper.io/user-guides/es/use-cases.md).
# Casos de uso
Este documento cubre los casos de uso más comunes del producto Keeper Enterprise.
## Bóveda del usuario final
Tras la implementación del producto Keeper Enterprise, cada usuario recibe una bóveda de Keeper segura y privada. Keeper funciona en todos los tipos de dispositivo, plataformas y sistemas operativos para que los usuarios puedan:
* Crear y gestionar contraseñas fuertes en todos los tipos de dispositivo
* Almacenar de forma segura archivos y otra información privada
* Rellenar automáticamente contraseñas en navegadores web, apps y dispositivos móviles
* Compartir información confidencial entre usuarios y equipos
### Implementar una bóveda Zero-knowledge para los empleados
La bóveda segura Zero-knowledge de Keeper está protegida con varias capas de cifrado. La bóveda de cada usuario está protegida por una Contraseña Maestra que se usa para cifrar y descifrar los datos en el dispositivo local. Además, la autenticación de dos factores protege el acceso a la nube. Estas son algunas de las funciones clave de seguridad de la bóveda:
* La Contraseña Maestra del usuario se usa para derivar una clave de cifrado con PBKDF2, que cifrará y descifrará su bóveda.
* Cada contraseña y archivo almacenado en la bóveda está protegido con una clave AES de 256 bits independiente y fuerte.
* Los usuarios que inician sesión con la integración Keeper SSO Connect no necesitan una Contraseña Maestra, ya que las claves de cifrado las gestiona la Enterprise. Por comodidad, los administradores pueden permitir el inicio de sesión biométrico en la bóveda (Face ID/Touch ID, Windows Hello, etc.).

### Generar contraseñas fuertes
Crear contraseñas de inicio de sesión fuertes y generadas de forma aleatoria para cada sitio web es fundamental para protegerse contra filtraciones de datos y ataques de relleno de credenciales y pulverización de contraseñas. El generador de contraseñas y las capacidades de auditoría de Keeper garantizan el cumplimiento de contraseñas en toda la empresa.

### Proteger todas las plataformas y dispositivos
Keeper protege contraseñas e información privada en todos los dispositivos y sistemas operativos. Hay opciones de implementación disponibles en el sitio web de Keeper Security y en todas las tiendas de apps principales. Las implementaciones SCCM y los entornos virtuales (p. ej. Citrix) son totalmente compatibles.
#### **Aplicación de escritorio Keeper®**
La aplicación de escritorio completa de Keeper para un acceso rápido y seguro a su bóveda de Keeper.

#### **KeeperFill®**
La extensión de navegador KeeperFill rellena automáticamente sus credenciales de inicio de sesión en sus sitios web favoritos.

#### **App móvil Keeper®**
La aplicación móvil completa de Keeper para un acceso rápido y seguro a su bóveda de Keeper.

### Rellenar automáticamente las contraseñas de sitios web con KeeperFill®
KeeperFill para navegadores web ofrece una función de autorelleno potente y fácil de usar. Las extensiones de navegador cubren varios caminos y escenarios, entre ellos:
* Rellenar un inicio de sesión y una contraseña
* Seleccionar entre varias contraseñas en el mismo sitio web
* Rellenar automáticamente un inicio de sesión, una contraseña y un código de dos factores
* Solicitar el relleno o hacer clic de forma manual para rellenar
* Guardar contraseñas nuevas en la bóveda a medida que escribe
El comportamiento de la extensión de navegador se puede personalizar desde el menú Configuración de la extensión.

### Cambiar contraseñas y monitorear la seguridad con KeeperFill
KeeperFill facilita el cambio de contraseñas. Al visitar el formulario "Change Password" de un sitio, recibirá una indicación de Keeper preguntando si desea ayuda para cambiar su contraseña. Si acepta, Keeper le guiará por unos pasos rápidos para cambiar la contraseña y actualizar al mismo tiempo el registro en su bóveda. Además, con la función Auditoría de Seguridad de Keeper en la bóveda, los usuarios pueden identificar qué cuentas contienen contraseñas débiles y tomar las medidas necesarias para cambiarlas.
### Rellenar automáticamente aplicaciones nativas de escritorio con KeeperFill para apps
KeeperFill para apps es una herramienta práctica para mejorar aún más su experiencia con la aplicación de escritorio completa de Keeper. Usada junto con sus aplicaciones de escritorio, KeeperFill para apps ofrece una solución de inicio de sesión sencilla y acceso rápido a los registros de su bóveda.
Además, KeeperFill para apps ofrece una capacidad potente y única de relleno de formularios en apps nativas mediante comandos de atajo sencillos. Los administradores de TI que acceden a servicios remotos pueden usar esta capacidad sin recurrir a “copiar” y “pegar”. Al almacenar todas sus contraseñas en la bóveda y usar KeeperFill para apps, puede estar seguro de que ni siquiera las contraseñas de sus aplicaciones quedan expuestas en texto plano.
KeeperFill para apps funciona en plataformas Mac y PC con aplicaciones nativas populares como:
* Skype, Slack, Evernote y otras apps de productividad
* Aplicaciones personalizadas y/o propietarias
* Escritorio remoto, VNC, Terminal y otras utilidades de línea de comandos
KeeperFill para apps se puede configurar en Configuración > KeeperFill dentro de la aplicación de escritorio de Keeper. Una vez abierta, se puede acceder a ella desde la barra de menús de su computadora (MacOS) o la bandeja del sistema (Windows) mediante el icono conocido de Keeper.

### Mantenerse organizado y eficiente con las funciones avanzadas de la interfaz de usuario de Keeper
#### Carpetas y subcarpetas
Las carpetas y subcarpetas (o carpetas dentro de carpetas) ofrecen mayor control y organización sobre sus registros y archivos privados de Keeper. Las subcarpetas también aumentan la organización entre equipos y tipos de cuenta.

#### Diseño de vista de cuadrícula
La vista de cuadrícula le permite ver sus registros en un formato gráfico de mosaicos que muestra logotipos seleccionados de sitios web populares. Para entrar en la vista de cuadrícula, haga clic en el icono de cuadrícula en su bóveda.

#### Historial de registros
Cada cambio hecho a un registro crea una versión de respaldo que se puede ver y restaurar en cualquier momento. De forma similar, los registros eliminados se pueden recuperar y no hay límite en la cantidad de versiones de registro que se pueden almacenar.

#### Accesos directos
Un registro puede existir fuera de una carpeta, dentro de una carpeta o dentro de una carpeta compartida. Un registro también puede estar vinculado a varias carpetas o carpetas compartidas y se denomina “acceso directo”. Los accesos directos, como los archivos alias, pueden existir en dos o más lugares y, al editarse, cambian juntos.

### Proteger archivos, fotos y videos confidenciales
Keeper ofrece Almacenamiento seguro de archivos para proteger sus archivos, fotos y videos confidenciales. Keeper protege estos archivos con cifrado AES de 256 bits usando claves a nivel de registro, igual que nuestra tecnología de cifrado de contraseñas. Los usuarios pueden arrastrar y soltar archivos directamente en su bóveda y tomar fotos y videos directamente desde sus dispositivos móviles. Estos archivos se pueden compartir de forma fácil y segura con otros usuarios de Keeper, de bóveda a bóveda.
Ejemplos de archivos que se pueden almacenar en la bóveda:
* Información de clientes
* Documentos financieros y bancarios
* Declaraciones de impuestos
* Fotos y videos médicos

### Proteger certificados seguros y claves SSH
La amenaza creciente de ataques basados en la confianza abre riesgos de seguridad para las organizaciones de TI que dependen en gran medida del acceso a sistemas críticos mediante certificados digitales y claves. Keeper protege certificados y claves con cifrado Zero-knowledge AES de 256 bits. Ejemplos de tipos de certificados que se pueden almacenar:
* Certificados SSL
* Claves SSH
* Pares de claves RSA
* Certificados de firma de código
* Claves API

Los certificados y las claves SSH se pueden almacenar en cualquier registro de la bóveda de Keeper como campo personalizado, nota o archivo adjunto.
Además de almacenar claves SSH, se pueden usar para establecer conexiones de forma segura.
[Keeper Commander](https://github.com/Keeper-Security/Commander), un SDK y conjunto de herramientas de línea de comandos para usuarios de DevOps, le permite conectarse a sistemas remotos usando credenciales o claves SSH almacenadas.
{% hint style="info" %}
Para más información sobre cómo establecer conexiones con Keeper Commander, haga clic [aquí](https://github.com/Keeper-Security/Commander#launching-and-connecting-to-remote-servers).
{% endhint %}
### Compartir una contraseña con un colega o un equipo
Keeper usa cifrado RSA para compartir contraseñas y archivos. Puede compartir contraseñas o archivos directamente con otro usuario de Keeper o con un equipo. En segundo plano, la información se cifra con la clave pública del destinatario y se descifra con su clave privada. Los permisos (Puede Editar, Puede Compartir, Puede Editar y Compartir, y Solo ver) se pueden asignar a usuarios individuales o a equipos de usuarios.

Los conjuntos de permisos de ver, editar y compartir se pueden aplicar a usuarios individuales. Los permisos de carpeta compartida pueden controlar la gestión de la carpeta, los usuarios y los registros.
Los equipos se crean y gestionan en la Consola de administración de Keeper. Los equipos también se pueden aprovisionar de forma automática con nuestro software Active Directory Bridge, protocolos SCIM o el SDK de Keeper Commander.
### Separar la información empresarial y personal
Como Keeper Enterprise ofrece un mecanismo para que los administradores suspendan y transfieran las bóvedas de los usuarios finales, Keeper recomienda que los usuarios finales mantengan separadas las bóvedas empresarial y personal. Esto se logra con facilidad usando las funciones de cambio de cuenta de Keeper. Todas las plataformas permiten cambiar con facilidad entre las bóvedas empresarial y personal.

### Iniciar sesión con proveedores de identidad existentes
Mediante la tecnología Keeper SSO Connect, los usuarios finales pueden iniciar sesión de forma fluida en su bóveda de Keeper con cualquier proveedor de identidad compatible con SAML 2.0 existente, como Okta, Centrify, Microsoft AD FS / Azure, G-Suite, JumpCloud y F5 BIG-IP APN.
Una vez que el administrador de Keeper activa esta capacidad, el inicio de sesión es fluido en todos los tipos de dispositivo y plataformas. Como alternativa, los usuarios pueden iniciar sesión primero en su proveedor de identidad y luego abrir su bóveda de Keeper.
## Administración e implementación
Keeper Enterprise ofrece una aplicación web de Consola de administración. La Consola de administración permite a los administradores:
* Dar de alta y de baja a usuarios
* Aplicar políticas de cumplimiento basadas en roles
* Gestionar la autenticación de dos factores
* Monitorear la puntuación de seguridad de la organización
* Personalizar la experiencia del usuario final
### Gestionar y dar de alta a usuarios
La Consola de administración de Keeper ofrece varias soluciones para implementar Keeper entre los usuarios según el tamaño de la organización. Los usuarios se pueden aprovisionar con uno de los métodos siguientes:
* Sincronización de Active Directory o LDAP mediante AD Bridge
* Single Sign-On (SAML 2.0)
* SCIM y Azure AD
* Aprovisionamiento automático por correo electrónico
* Carga de archivo CSV
* Entrada manual mediante la interfaz web
* Aprovisionamiento por línea de comandos mediante el SDK de Keeper Commander
Las distintas unidades de organización (nodos) se pueden aprovisionar de formas diferentes. Por ejemplo, los usuarios finales de una unidad organizativa pueden darse de alta mediante Active Directory y otro grupo de usuarios puede aprovisionarse con una plataforma de identidad como Microsoft Azure u Okta.


### Aplicar permisos basados en roles
Las políticas de cumplimiento basadas en roles de Keeper ofrecen a las organizaciones la mayor flexibilidad para personalizar su solución y cumplir los controles internos, lo que incluye:
* Reglas de complejidad de la Contraseña Maestra
* Canales de autenticación de dos factores
* Ubicación física, direcciones IP y plataformas de dispositivo
* Reglas de uso compartido y exportación de datos
* Biometría del dispositivo
Los permisos administrativos también se aplican a nivel de rol. Cualquier rol con permiso administrativo puede iniciar sesión en la Consola de administración de Keeper y realizar funciones de trabajo específicas.


### Transferir la bóveda de un empleado cuando deja la organización
Conservar datos críticos y confidenciales es importante cuando los empleados dejan la organización, especialmente los usuarios con alguna función administrativa o de gestión.
Con la función segura de “Transferencia de cuenta” de Keeper, la bóveda de un usuario se puede bloquear y luego transferir a otro usuario de la organización. El proceso de transferencia de cuenta permanece totalmente Zero-knowledge, y la responsabilidad de realizar las transferencias de cuenta se puede limitar según los roles dentro de la organización. Por ejemplo, solo el gerente de Ingeniería puede transferir la bóveda de un ingeniero, o el gerente de Marketing solo puede transferir la bóveda de un coordinador de Marketing.
El modelo de seguridad de Keeper se basa en el acceso con privilegios mínimos: Keeper implementa políticas de privilegio mínimo, de modo que cuando un usuario es miembro de varios roles, su política neta es la más restrictiva. La administración de grupos se puede delegar y restringir según la función laboral o cualquier otro criterio.

Las transferencias de cuenta son una acción unidireccional. Tras la transferencia de cuenta, la cuenta de origen se elimina y los registros de la bóveda se transfieren a otra cuenta de usuario.

### Monitorear la puntuación de seguridad de la empresa
Los administradores de Keeper delegados pueden monitorear la puntuación de seguridad general de la organización para garantizar el cumplimiento de las políticas de contraseñas. Los informes detallados identifican a los usuarios que deben tomar medidas correctivas. La fortaleza de las contraseñas de los registros, la fortaleza de las Contraseñas Maestras y el uso de la autenticación de dos factores se pueden monitorear en la pestaña Auditoría de Seguridad y son lo que conforma la puntuación de seguridad de una organización.

### Auditar registros de eventos y realizar análisis forense
#### **Módulo de informes y alertas avanzados**
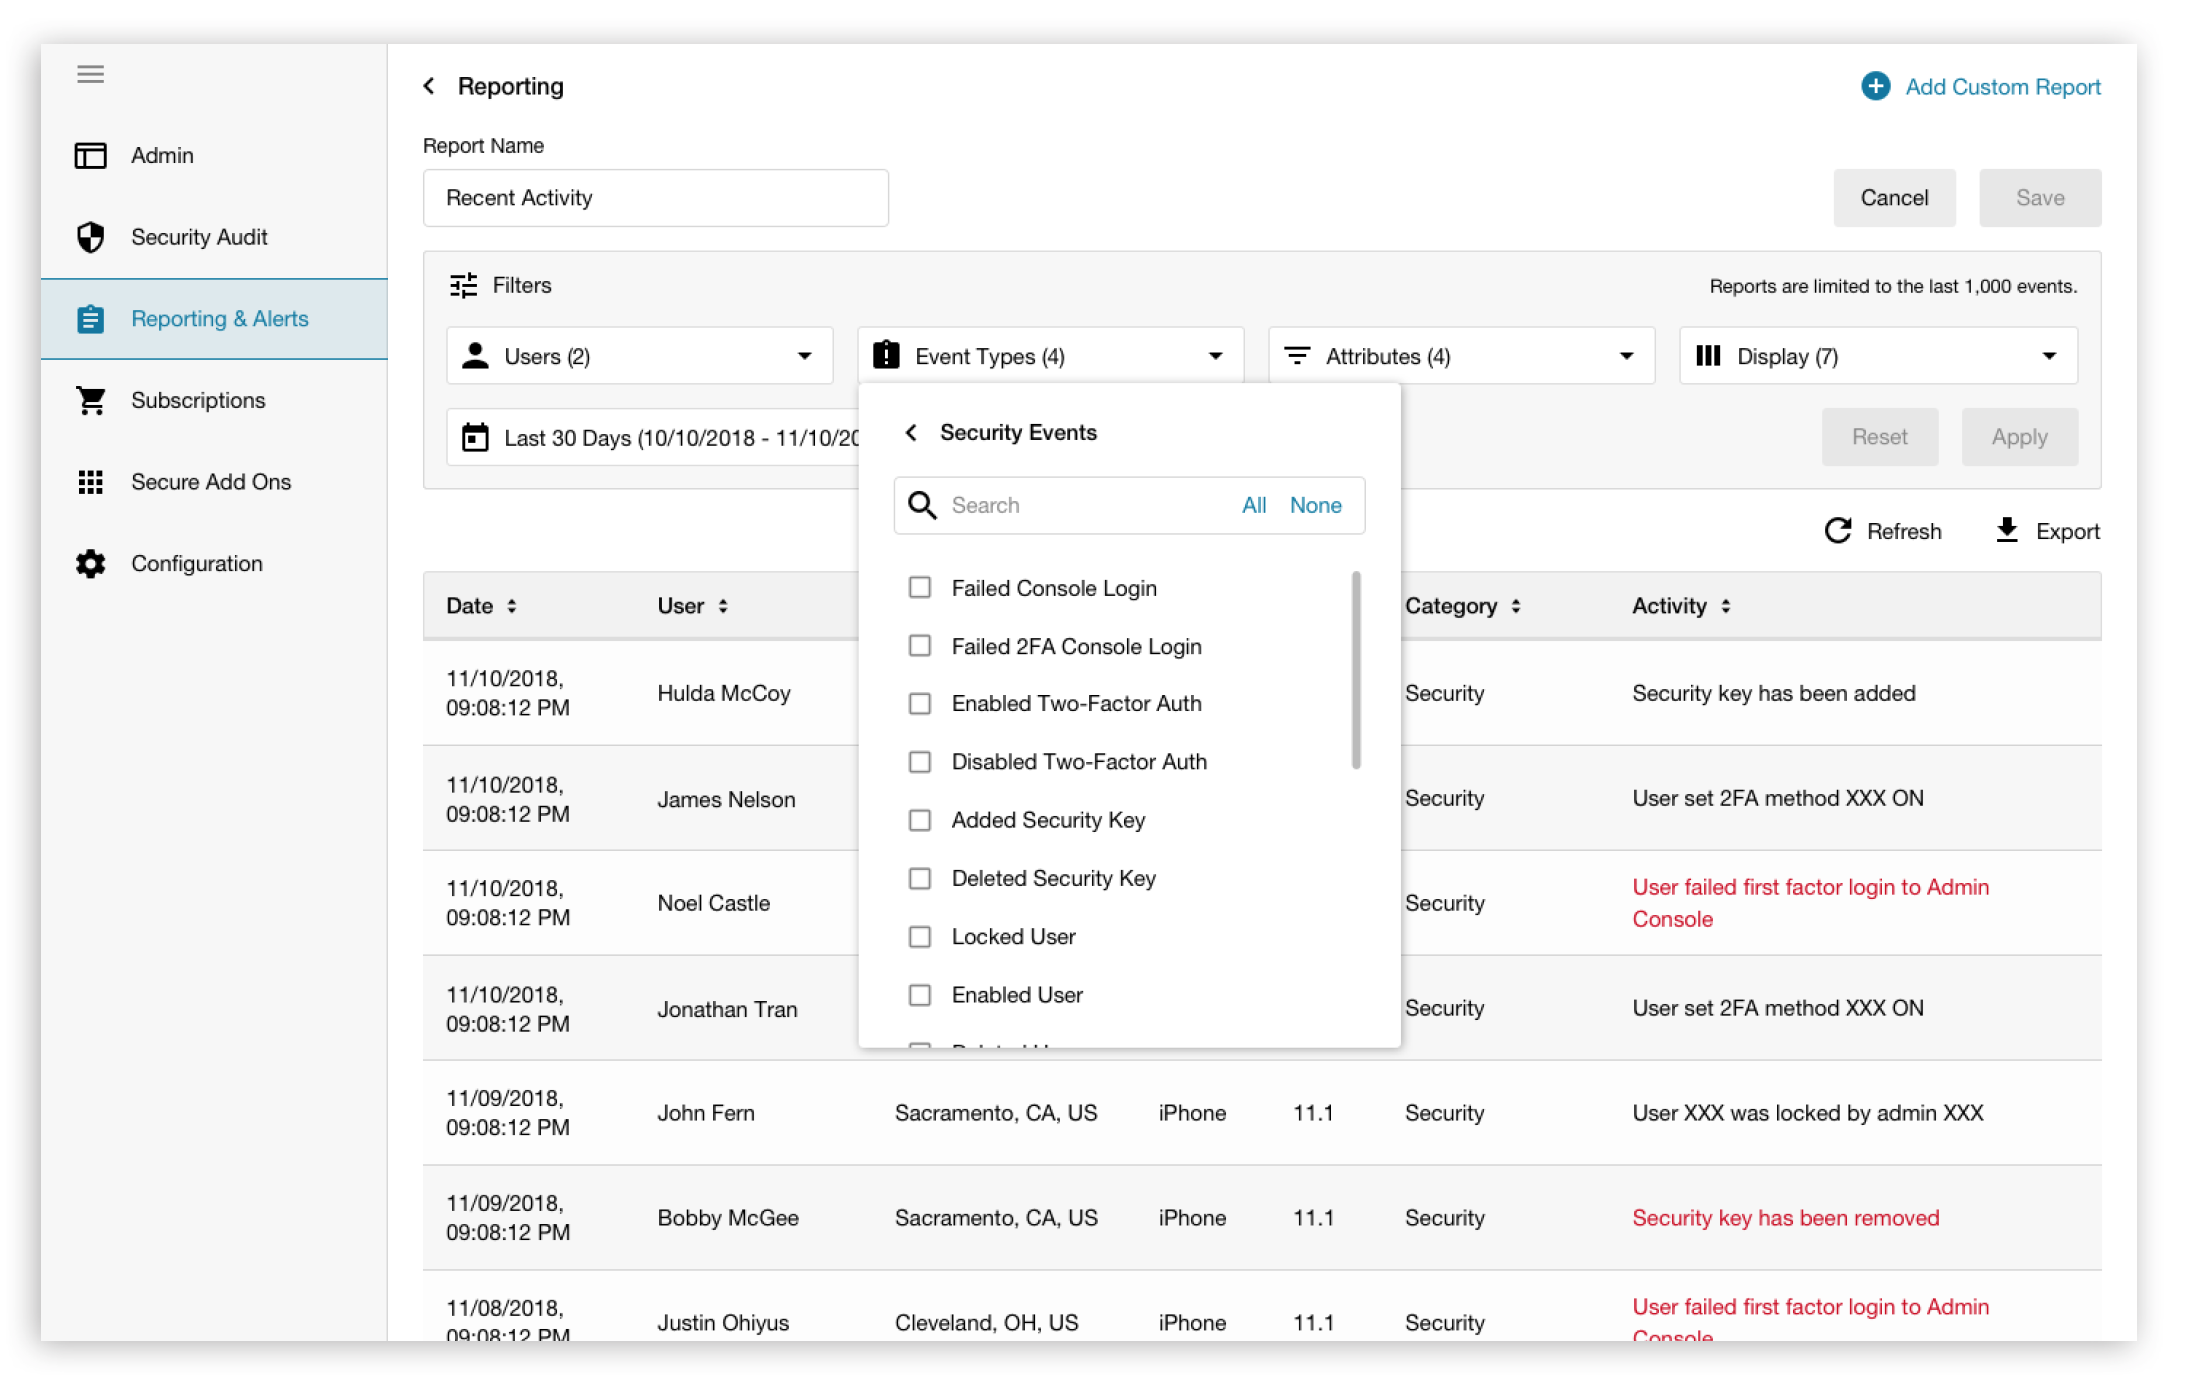
El Módulo de informes avanzados y alertas (ARA Module) de Keeper ofrece registro de eventos y seguimiento de eventos para más de 75 tipos de eventos, la capacidad de enviar alertas basadas en eventos y la capacidad de registrar eventos en un sistema externo.
Los administradores pueden crear informes personalizados especificando qué criterios filtrar y presentar en cada columna. Los informes se pueden filtrar y guardar según tipos de evento (cambios de política, uso compartido, inicios de sesión, etc.), usuarios y atributos (nodos, dispositivos, ubicación, etc.).
Las alertas se pueden activar según cualquier criterio de evento, como cambios de política de rol, acceso a contraseñas privilegiadas u otros eventos de seguridad. Las alertas se pueden enviar por SMS o correo electrónico y también se pueden ver en la interfaz de la Consola de administración.
El ARA Module se integra con herramientas de terceros de Gestión de información y eventos de seguridad (SIEM) para el registro externo. Las integraciones incluyen las siguientes:
* Splunk
* Sumo Logic
* Amazon S3
* IBM QRadar
El ARA Module admite más de 75 tipos de eventos (p. ej. Contraseña Maestra vencida, Contraseña Maestra cambiada, Registro compartido, Autenticación de dos factores deshabilitada, etc.) que se pueden enviar de forma automática a productos SIEM populares como Splunk, Sumo y QRadar.
#### **Actividad reciente**
El informe de “Actividad reciente” de Keeper ofrece capacidades de registro de eventos y análisis forense para cumplir los requisitos de gobierno corporativo y auditoría. Los eventos se rastrean en todo el sistema manteniendo Zero-knowledge. Solo los usuarios privilegiados con derechos de uso compartido o de propiedad para descifrar registros individuales de la bóveda pueden ver la información almacenada en la bóveda.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://docs.keeper.io/user-guides/es/use-cases.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.